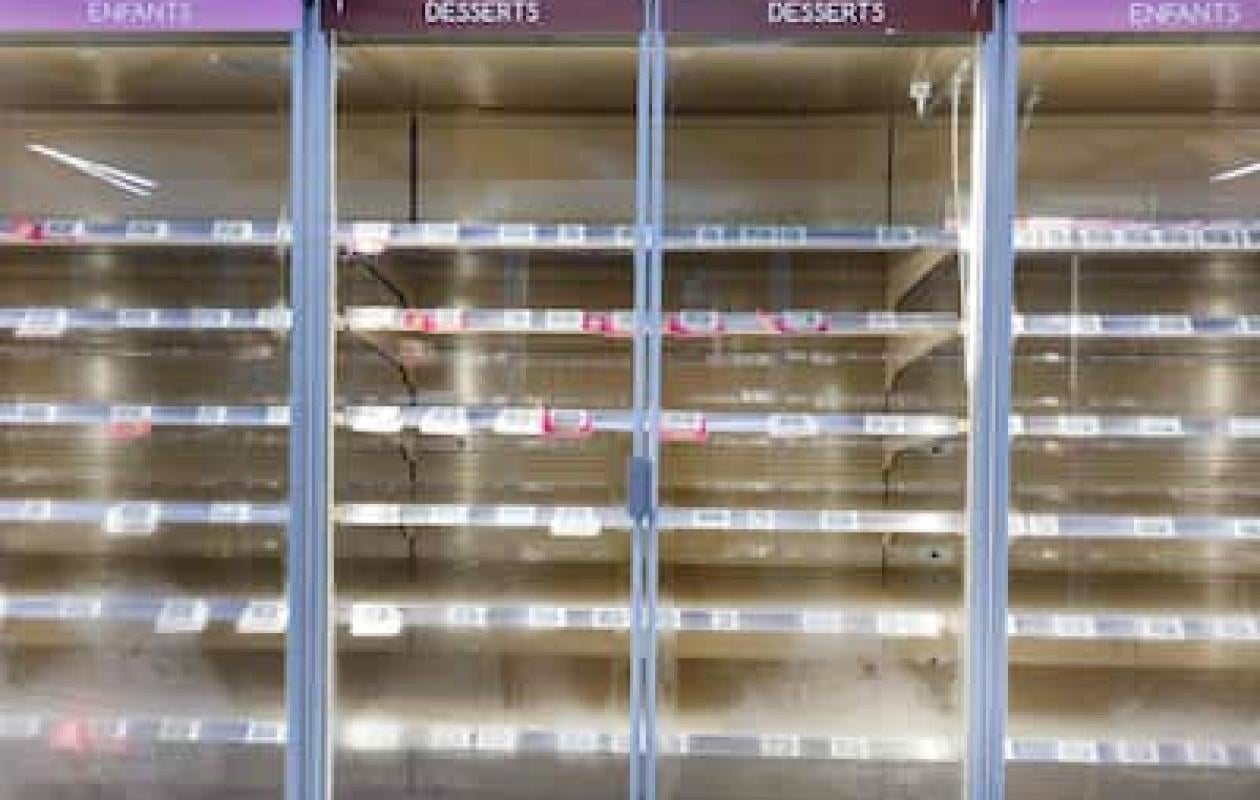
Les réfrigérateurs de centaines de supermarchés français victimes d'une cyberattaque
Plusieurs supermarchés ont été victimes dans la nuit de dimanche à lundi d'une cyberattaque "inédite" visant leurs installations frigorifiques, dont 150 à 200 magasins Intermarché et moins d'une centaine de points de vente de Coopérative U. Des tonnes de produits frais pourraient être jetées pour éviter tout risque sanitaire, tandis qu’une enquête a été ouverte à Paris.
Plusieurs enseignes de supermarchés françaises ont été victimes, dans la nuit de dimanche à lundi, d'une cyberattaque "inédite" visant leurs installations frigorifiques, suscitant des craintes en matière de sécurité alimentaire.
Au moins 300 points de vente Intermarché/Netto, moins d'une centaine du réseau de Coopérative U, "plusieurs magasins" du groupement E.Leclerc, 80 supermarchés Carrefour et une trentaine de Monoprix sont concernés par cette attaque, ont confirmé à l'AFP ces distributeurs
Sollicité par l'AFP, le parquet de Paris a annoncé le lancement d'une enquête de sa propre initiative sur "la cyberattaque d'ampleur touchant les réfrigérateurs connectés de plusieurs grands magasins de distribution alimentaire sur tout le territoire français".
L'enquête, dirigée par la section anticybercriminalité et "confiée à l'Office anticybercriminalité (OFAC), doit permettre de recenser les victimes et d'établir le lien avec les dégâts rapportés par celles-ci en termes de pertes de denrées alimentaires", a-t-il précisé.
L'affaire est prise au sérieux par les autorités françaises comme par Bruxelles. D'après l'entourage du Premier ministre, Sébastien Lecornu a "immédiatement demandé à l'Agence nationale de la sécurité des systèmes d'information (Anssi) de se saisir du sujet" et "suit le dossier personnellement".
L'agence a identifié "une vulnérabilité dans un logiciel fourni par une société danoise et a pris contact avec l'éditeur", précise la même source. "Elle est en lien avec ses homologues européens, car d'autres pays peuvent être touchés" et cherche "à identifier les autres entreprises françaises concernées pour les alerter" et "empêcher la propagation".
"Gaspillage alimentaire"
Selon une source proche du dossier, les systèmes de régulation frigorifique du fabricant danois Danfoss étaient ciblés.
L'entreprise scandinave a expliqué à l'AFP que "la majorité des unités touchées sont des produits anciens (...) qui ont atteint leur fin de vie et ne bénéficient plus de mises à jour logicielles ou de sécurité".
Danfoss souligne "recommander depuis longtemps à ses clients de maintenir les systèmes pris en charge à jour et de migrer les systèmes hérités vers des solutions de génération actuelle"
D'après BFMTV, les pirates auraient ainsi "réussi à déclencher à distance le dégivrage forcé" des réfrigérateurs, congélateurs et autres chambres froides de nombreux magasins.
Ces derniers sont contraints de "jeter l'ensemble des produits" touchés pour respecter la chaîne du froid, a souligné Intermarché, déplorant un "gaspillage alimentaire" et une "perte" financière, sans toutefois la chiffrer. "L'un des points durs" aura trait aux assurances, qui ne "couvrent pas ce type" d'incident en magasin, estime l'enseigne.
"S'attaquer à des équipements essentiels à la conservation des produits frais et à l'approvisionnement alimentaire des Français est d'une extrême gravité et est inédit", a réagi le PDG de Coopérative U, Dominique Schelcher, sur X.
"Nos équipes sont pleinement mobilisées, en lien avec les frigoristes, pour rétablir la situation au plus vite", tandis qu'"une enquête devra permettre de faire toute la lumière" sur l'incident, a-t-il ajouté.
E.Leclerc confirme également à l'AFP "qu'une attaque informatique a affecté l'un de ses fournisseurs de matériel frigorifique", entraînant des "répercussions sur le fonctionnement des équipements de froid dans plusieurs magasins".
D'après le site spécialisé "Je bosse en grande distribution", des magasins Carrefour Market sont aussi touchés.
Une attaque qui témoigne d'une "certaine sophistication"
Danfoss avait fait part ces derniers mois de plusieurs vulnérabilités graves sur certains de ses logiciels utilisés dans les systèmes frigorifiques. Le 18 septembre, le fabricant danois avait ainsi évoqué une faille permettant "à des attaquants d'obtenir un accès en lecture et en écriture aux valeurs internes, de télécharger et d'exécuter" des programmes informatiques non sécurisés.
"L'État est mobilisé, il anticipe et il coordonne, en France comme avec nos partenaires européens", selon l'entourage du Premier ministre.
De son côté, le ministère du Commerce a indiqué être "en lien avec les distributeurs".
Le commissaire européen à l'Agriculture, Christophe Hansen, a quant à lui "fermement" condamné sur X la cyberattaque, appelant "à plus d'attention à tous les niveaux" pour "la sécurité alimentaire", alors que "l'instrumentalisation de l'alimentation est devenue une réalité".
Longtemps isolés d'internet, les équipements industriels comme les groupes frigorifiques sont désormais connectés via des capteurs ou des systèmes de supervision à distance, explique à l'AFP Antoine Hautin, secrétaire général d'Almond, cabinet de conseil en cybersécurité.
"Historiquement, ces systèmes ont été conçus pour privilégier la fiabilité et la maîtrise des coûts, plutôt que la protection contre les cyberattaques" car "les attaquants ne pouvaient pas y accéder à distance", souligne l'expert.
En touchant vraisemblablement des centaines d'équipements simultanément, l'attaque de lundi témoigne d'une "certaine sophistication", estime-t-il.
Les supermarchés de plusieurs pays européens ont vu la température de leurs réfrigérateurs s'envoler et gâcher la nourriture, lundi, en rais...
Une femme de l’Oklahoma, aux États-Unis, a été condamnée à sept peines de prison à perpétuité consécutives pour avoir omis de protéger sa fi...
Le maire de New York, Zohran Mamdani, a confirmé que le président Donald Trump avait accepté d’accorder un visa à la mère ghanéenne d’un ado...







Commentaires (1)
Participer à la Discussion
Règles de la communauté
💡 Astuce : Utilisez des emojis depuis votre téléphone ou le module emoji ci-dessous. Cliquez sur GIF pour ajouter un GIF animé. Collez un lien X/Twitter, TikTok ou Instagram pour l'afficher automatiquement.
Se connecter
Commentez avec votre profil, votre photo, et soyez averti des réponses.