Cybersécurité: ce que prévoit la nouvelle loi pour les entreprises et les infrastructures critiques
Le Sénégal renforce son arsenal juridique en matière de cybersécurité. Invité de l’émission « point de vue RTS », le colonel Aly Mime , directeur général du Chiffre et de la Sécurité des Systèmes d’Information, est revenu sur l’évolution du cadre juridique sénégalais et sur les nouvelles obligations imposées aux acteurs publics et privés.
Selon lui, le Sénégal avait déjà pris une certaine avance dans ce domaine avec plusieurs textes adoptés depuis 2008, notamment sur la protection des données personnelles, la sécurité des systèmes d’information et la cryptologie.« Le Sénégal a démarré depuis 2008 son instrument juridique pour prendre en charge les questions de cybersécurité », explique-t-il.
Le responsable souligne toutefois qu’au fil des années, plusieurs mesures étaient essentiellement basées sur des recommandations ou des circulaires, sans véritable caractère contraignant.
La création de nouvelles structures spécialisées a progressivement permis de renforcer le dispositif. La Direction de la Cybersécurité et de la Sécurité des Systèmes d’Information (DCSC), notamment, a été mise en place pour contribuer à la protection des systèmes d’information nationaux et au déploiement de dispositifs opérationnels comme le CERT national.
Avec la nouvelle loi, l’objectif est désormais de passer des recommandations à de véritables obligations.
« Les décrets permettent d’organiser l’administration, mais ce sont les lois qui permettent de créer des obligations et des sanctions pour le monde privé, le monde public et l’administration », explique le colonel Aly Mime
Quelles obligations pour les entreprises ?
La nouvelle législation concerne l’ensemble des entités qui mettent en place et exploitent des systèmes d’information.
Parmi les obligations évoquées figurent notamment la désignation d’un responsable de la sécurité des systèmes d’information, l’élaboration d’une politique de sécurité, la mise en place d’un plan de continuité et de reprise d’activité, la protection des données sensibles ainsi que la réalisation d’audits de sécurité.
Les entités concernées devront également notifier les incidents de cybersécurité.En cas de fuite de données personnelles, elles auront par ailleurs l’obligation d’informer les personnes concernées.
Un régime renforcé pour les infrastructures critiques
La loi prévoit également un régime spécifique pour les infrastructures d’information critiques.Il s’agit des systèmes dont l’interruption pourrait avoir des conséquences graves sur le fonctionnement de l’État ou sur des services essentiels à la population.
Ces infrastructures seront soumises à des exigences plus strictes : mise en place d’un programme de cybersécurité, dispositifs de supervision de type SOC, audits réguliers et notification des incidents à l’autorité nationale de cybersécurité.Pour certaines infrastructures critiques, les incidents devront être signalés dans un délai de 24 heures.
Pourquoi certaines infrastructures restent secrètes ?
Le colonel Alimim explique que la liste précise des systèmes considérés comme critiques ne peut pas être rendue publique pour des raisons de sécurité.
« On ne peut pas dire telle entité est une infrastructure critique », explique-t-il, soulignant que cette classification relève de l’autorité nationale de cybersécurité.
Certains secteurs sont toutefois considérés comme particulièrement sensibles, notamment la défense, la sécurité publique, la justice et certaines administrations centrales.D’autres secteurs, comme l’eau, les télécommunications, l’électricité ou encore l’état civil, feront l’objet d’une identification spécifique dans le cadre de la mise en œuvre de la loi.
Une nouvelle phase consacrée à l’identification
Selon le directeur général du Chiffre et de la Sécurité des Systèmes d’Information, le Sénégal est désormais entré dans une nouvelle phase : celle de la mise en œuvre concrète de la loi.Les différents secteurs devront identifier les systèmes susceptibles d’être classés comme critiques. Une fois une entité notifiée, celle-ci disposera notamment de délais pour mettre en place son programme de cybersécurité et déployer les dispositifs de supervision requis.
Elle devra également prévoir des audits réguliers, avec des contrôles internes et des audits externes périodiques.
Pour le colonel Aly Mime , la logique est simple : un système est considéré comme critique lorsqu’une interruption de son fonctionnement est susceptible d’avoir « des impacts graves pour l’État » ou de perturber un service essentiel.
L'affaire défraie la chronique judiciaire et sanitaire dans la banlieue dakaroise
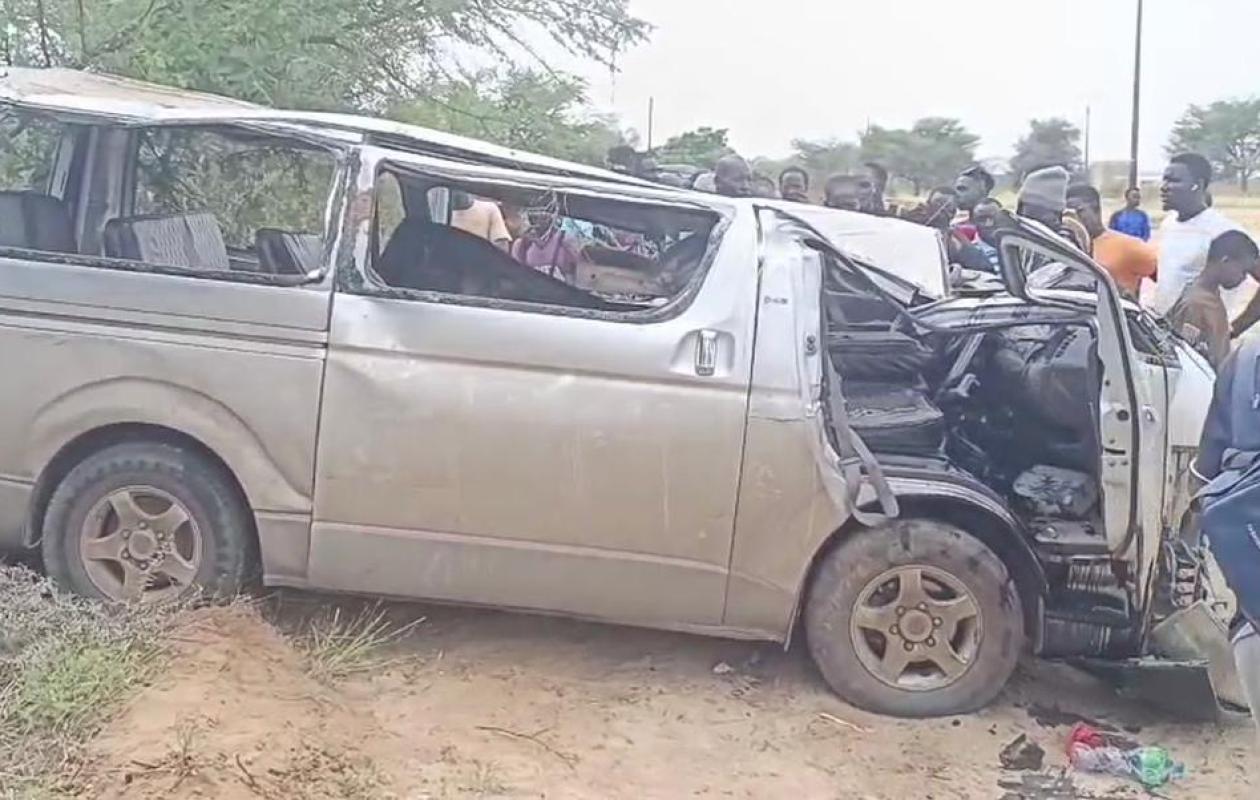
Un grave accident s’est produit, hier mercredi vers 12 h, sur la RN2, à l’entrée de Louga, à quelques encablures de l’usine SPIA
Le vol de matériel audiovisuel appartenant à la délégation biélorusse n’a pas fini de faire parler.







Commentaires (4)
Prenons un exemple très récent : de l'achat de CAPACITÉS EN BANDE PASSANTE SATELLITAIRE SUR ONEWEB-EUTELSAT par le Sénégal.
Contrairement au réseau satellitaire Starlink, qui utilise des liaisons laser inter-satellites pour répartir la bande passante entre ses satellites en orbite terrestre basse (LEO), le service OneWeb d'Eutelsat nécessite des stations au sol réparties dans le monde entier pour capter la bande passante des câbles sous-marins et la relayer vers les satellites. C'est précisément ce qui semble avoir été mis en place à Gandour, au Sénégal, un petit village situé à quelques kilomètres seulement de la côte, au large de Dakar. Dakar constitue un point de convergence pour une douzaine de câbles sous-marins — dont certains parmi les plus modernes et performants au monde, tels que 2Africa (Meta), MainOne et Equiano (Google), aux côtés de câbles plus anciens toujours en service. Comment, dès lors, justifier l'affirmation selon laquelle cette initiative viserait à accroître la bande passante satellitaire du Sénégal dans le cadre d'un « New Deal technologique » ? Il est déconcertant — et difficile à accepter — d'entendre de telles absurdités destinées à bercer les Africains d'un faux sentiment de sécurité. Doit-on croire que l'État sénégalais investit (via sa participation au capital d'Orange SN/SONATEL) dans des capacités de bande passante satellitaire alors que celles-ci sont déjà largement disponibles juste sous ses pieds à Gandour, grâce aux câbles sous-marins situés au large de Dakar ? Par conséquent, contrairement aux annonces officielles, nous avons affaire ici à une station relais clandestine de OneWeb ; le réseau OneWeb-Eutelsat devrait verser une somme substantielle à l'État
Participer à la Discussion
Règles de la communauté
💡 Astuce : Utilisez des emojis depuis votre téléphone ou le module emoji ci-dessous. Cliquez sur GIF pour ajouter un GIF animé. Collez un lien X/Twitter, TikTok ou Instagram pour l'afficher automatiquement.
Se connecter
Commentez avec votre profil, votre photo, et soyez averti des réponses.